Prijevaru kojom se kradu podaci putem SMS-a ili e-pošte više nije moguće prepoznati po nespretnim rečenicama i pravopisnim pogreškama. Analiza prijevarnih poruka iz 2024. pokazala je da je 73,8 posto njih napisano uz pomoć umjetne inteligencije. Na takve poruke klikne 54 posto primatelja, a na ručno pisane prijevare tek 12 posto.
Napadači najviše računaju na brzinu. Žrtva u prosjeku klikne na zloćudnu poveznicu 21 sekundu nakon što otvori poruku, a 28 sekundi kasnije već upisuje svoje podatke. Račun tako može završiti u tuđim rukama za manje od minute.
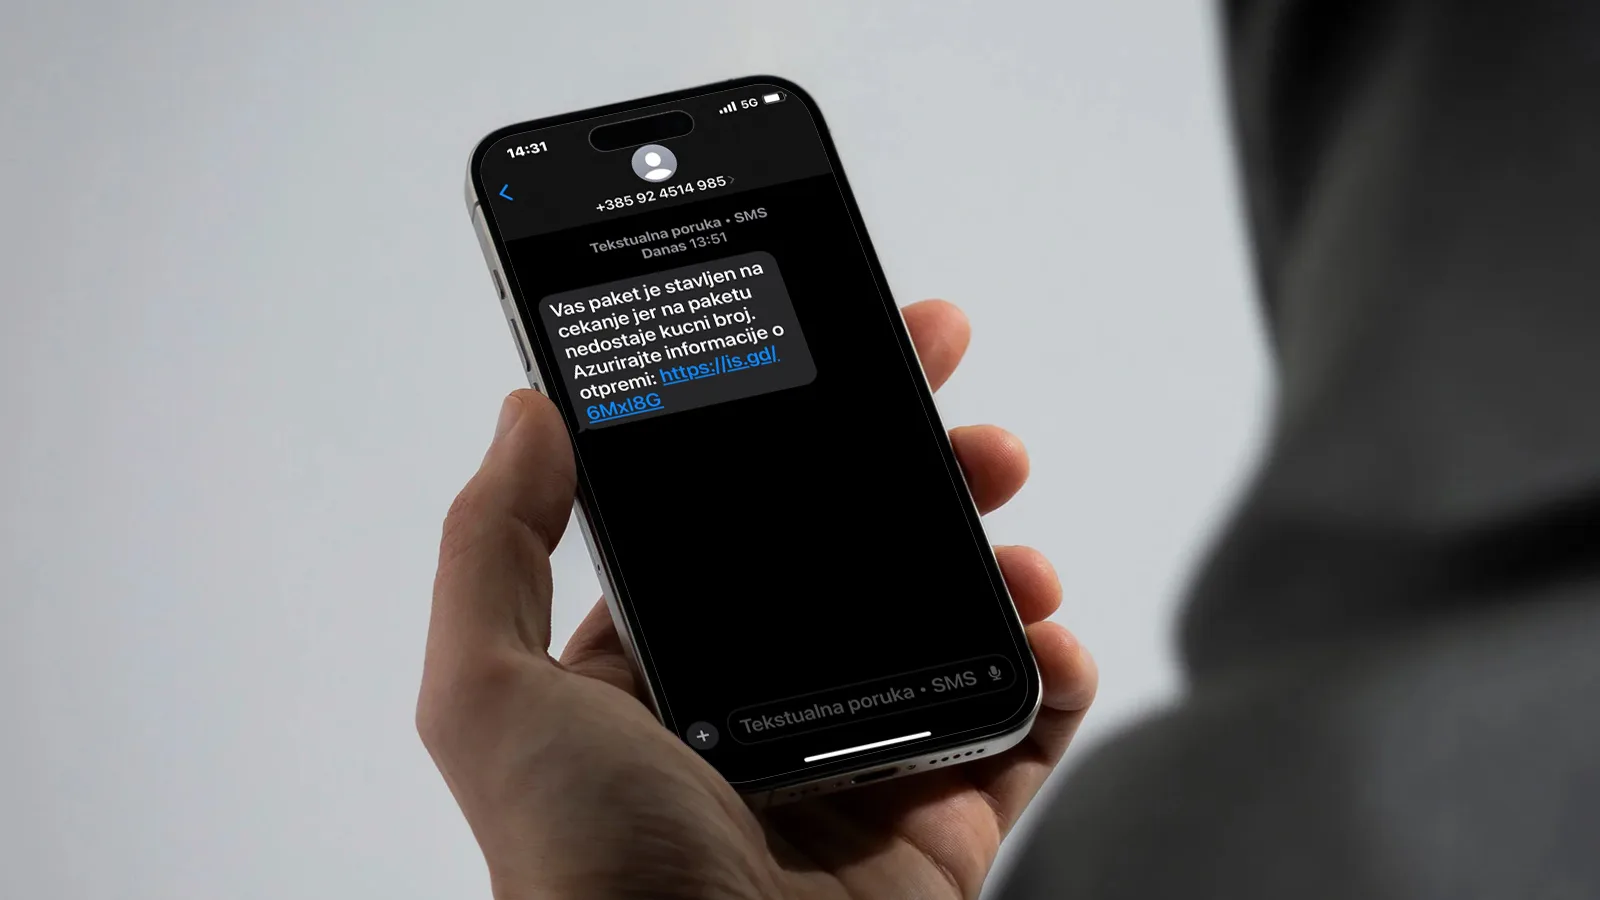
Tipičan scenarij izgleda bezazleno. U petak poslijepodne stiže poruka da je paket zadržan na carini jer nedostaje uplata od 2,80 eura. Pošiljka se doista očekuje, poveznica stoji odmah ispod, a plaćanje traje pola minute. Upravo zato mnogi kliknu prije nego što se zapitaju je li poruka stvarna.
Ni uredna gramatika više ne jamči ništa. Lažna poruka u ime financijskog direktora može imati ispravan jezik, potpis tvrtke i ton kakav se koristi u internoj komunikaciji. Zato treba gledati sadržaj: traži li netko, primjerice, hitan prijenos novca porukom, bez ijednog poziva ili potvrde, što odudara od uobičajenog postupka.
Na mobitelu je zamku teže uočiti
Napadi telefonskim pozivom porasli su za 442 posto između prve i druge polovice 2024. SMS poruke stižu na privatni uređaj pa ih poslovni filtri e-pošte ne zaustavljaju. Obavijesti o neplaćenoj cestarini ili blokiranom računu ljudi najčešće čitaju u pokretu, između dva posla. Mali zaslon i skraćene poveznice skrivaju pojedinosti koje bi na računalu odmah upale u oči.
Prevaranti sve češće kombiniraju kanale. Poruka o obnovi pretplate tada ne sadrži poveznicu nego telefonski broj koji vodi u lažni pozivni centar. Ondje ljubazna „korisnička podrška” traži podatke o kartici, a žrtvi sve djeluje uredno jer je sama nazvala.
Slično rade i QR kodovi, koji se pojavljuju u gotovo milijun napada po tromjesečju. Nalaze se u porukama koje nude preslušavanje govorne pošte ili dovršetak dvojne provjere identiteta, ali i na parkiralištima i uređajima za plaćanje, gdje naljepnice prekrivaju prave kodove i preusmjeravaju uplate. Sigurnosni sustavi e-pošte ne mogu pročitati kamo kod vodi, a uska adresna traka mobilnog preglednika otežava prepoznavanje lažne stranice.
Četiri provjere prije klika
Prije svakog klika, otvaranja privitka ili odgovora vrijedi odvojiti tridesetak sekundi za sljedeće korake.
- Pošiljatelj. Ime koje se prikazuje i stvarna adresa često se ne podudaraju. Poruka potpisana kao „Odjel za plaće” može stizati s besplatnog računa, a nijedna ozbiljna računovodstvena služba tako ne piše. Treba paziti i na domene s nulom umjesto slova O ili s dodanom crticom u nazivu tvrtke.
- Ton. Sumnju bi trebalo pobuditi oslovljavanje „Poštovani korisniče” od nekoga tko zna vaše ime ili službeni ton osobe koja inače piše opušteno. Odaju i pogrešna nijansa logotipa ili nepravilni razmaci.
- Pritisak. Rok od sat vremena gotovo je uvijek znak prijevare jer ozbiljne institucije ne šalju posljednju opomenu bez prethodnih. Promjenu bankovnog računa dobavljača, povrat novca, kupnju darovnih bonova i odobrenje prijenosa uvijek treba potvrditi drugim kanalom.
- Poveznica i privitak. Na računalu je dovoljno zadržati pokazivač iznad poveznice da se vidi pravo odredište. Neočekivani uredski dokumenti i komprimirane datoteke zaslužuju sumnju, datoteka s dvostrukim nastavkom nikad nije bezazlena, a zahtjev za uključivanjem makronaredbi znak je da poruku treba obrisati.
Zašto padnu i oprezni
Većina ljudi zna da ne bi smjela kliknuti, ali u žurbi između sastanaka ili pri listanju telefona pred spavanje odluka nastaje prije razmišljanja. Vremenski pritisak gasi kritičko mišljenje, autoritet potiče poslušnost, a strah od blokade računa ili kazne izaziva naglu reakciju. Obećanje povrata poreza djeluje obrnuto jer želimo da vijest bude istinita, a naslov o povjerljivoj pritužbi budi znatiželju. Najpodmuklija je prijevara prerušena u svakodnevni zadatak, koja iskorištava želju da se posao obavi brzo i uredno.
Opasnost s poznate adrese
Preuzeti poslovni računi tijekom 2024. prouzročili su 2,77 milijardi dolara štete. Napadač najprije preuzme jedan račun, nekoliko dana čita prepisku i upoznaje ustroj tvrtke, a tek onda kolegama šalje poruke poput „Hitno: izmjena podataka za plaćanje”. Primatelji takvim porukama vjeruju jer stižu s prave interne adrese. Svaku promjenu financijskih podataka zato treba potvrditi telefonom, i to na broj koji je već u imeniku, nikako na onaj iz poruke.
Što učiniti
Adrese važnih stranica bolje je upisivati ručno ili ih otvarati iz spremljenih oznaka. Jednokratne kodove, lozinke i podatke o kartici ne treba davati porukom ni telefonom, bez obzira na to tko zove. Sumnjive poruke korisno je fotografirati i prijaviti mobilnom operateru, a poslovne proslijediti sigurnosnoj službi prije brisanja.
Tko je podatke već upisao na lažnoj stranici, treba odmah promijeniti lozinku, blokirati karticu pozivom banci na broj s poleđine kartice i provjeriti uređaj zaštitnim programom. Ako sugovornik na telefonu postane nestrpljiv dok mu provjeravate identitet, ta je nestrpljivost potvrda prijevare jer ozbiljne institucije računaju na takvu provjeru, kako navodi N1.