

Zamrzivači su se sami gasili, bolnica je zatvorila hitni prijam, a s računa banke nestalo je 100 milijuna eura: Europa je u mjesec dana zabilježila 16 napada
Hakeri su početkom studenoga na daljinu podigli temperaturu u rashladnim uređajima trgovina u više europskih država. Tko je to napravio i zašto, ni gotovo tri tjedna kasnije nitko ne zna.
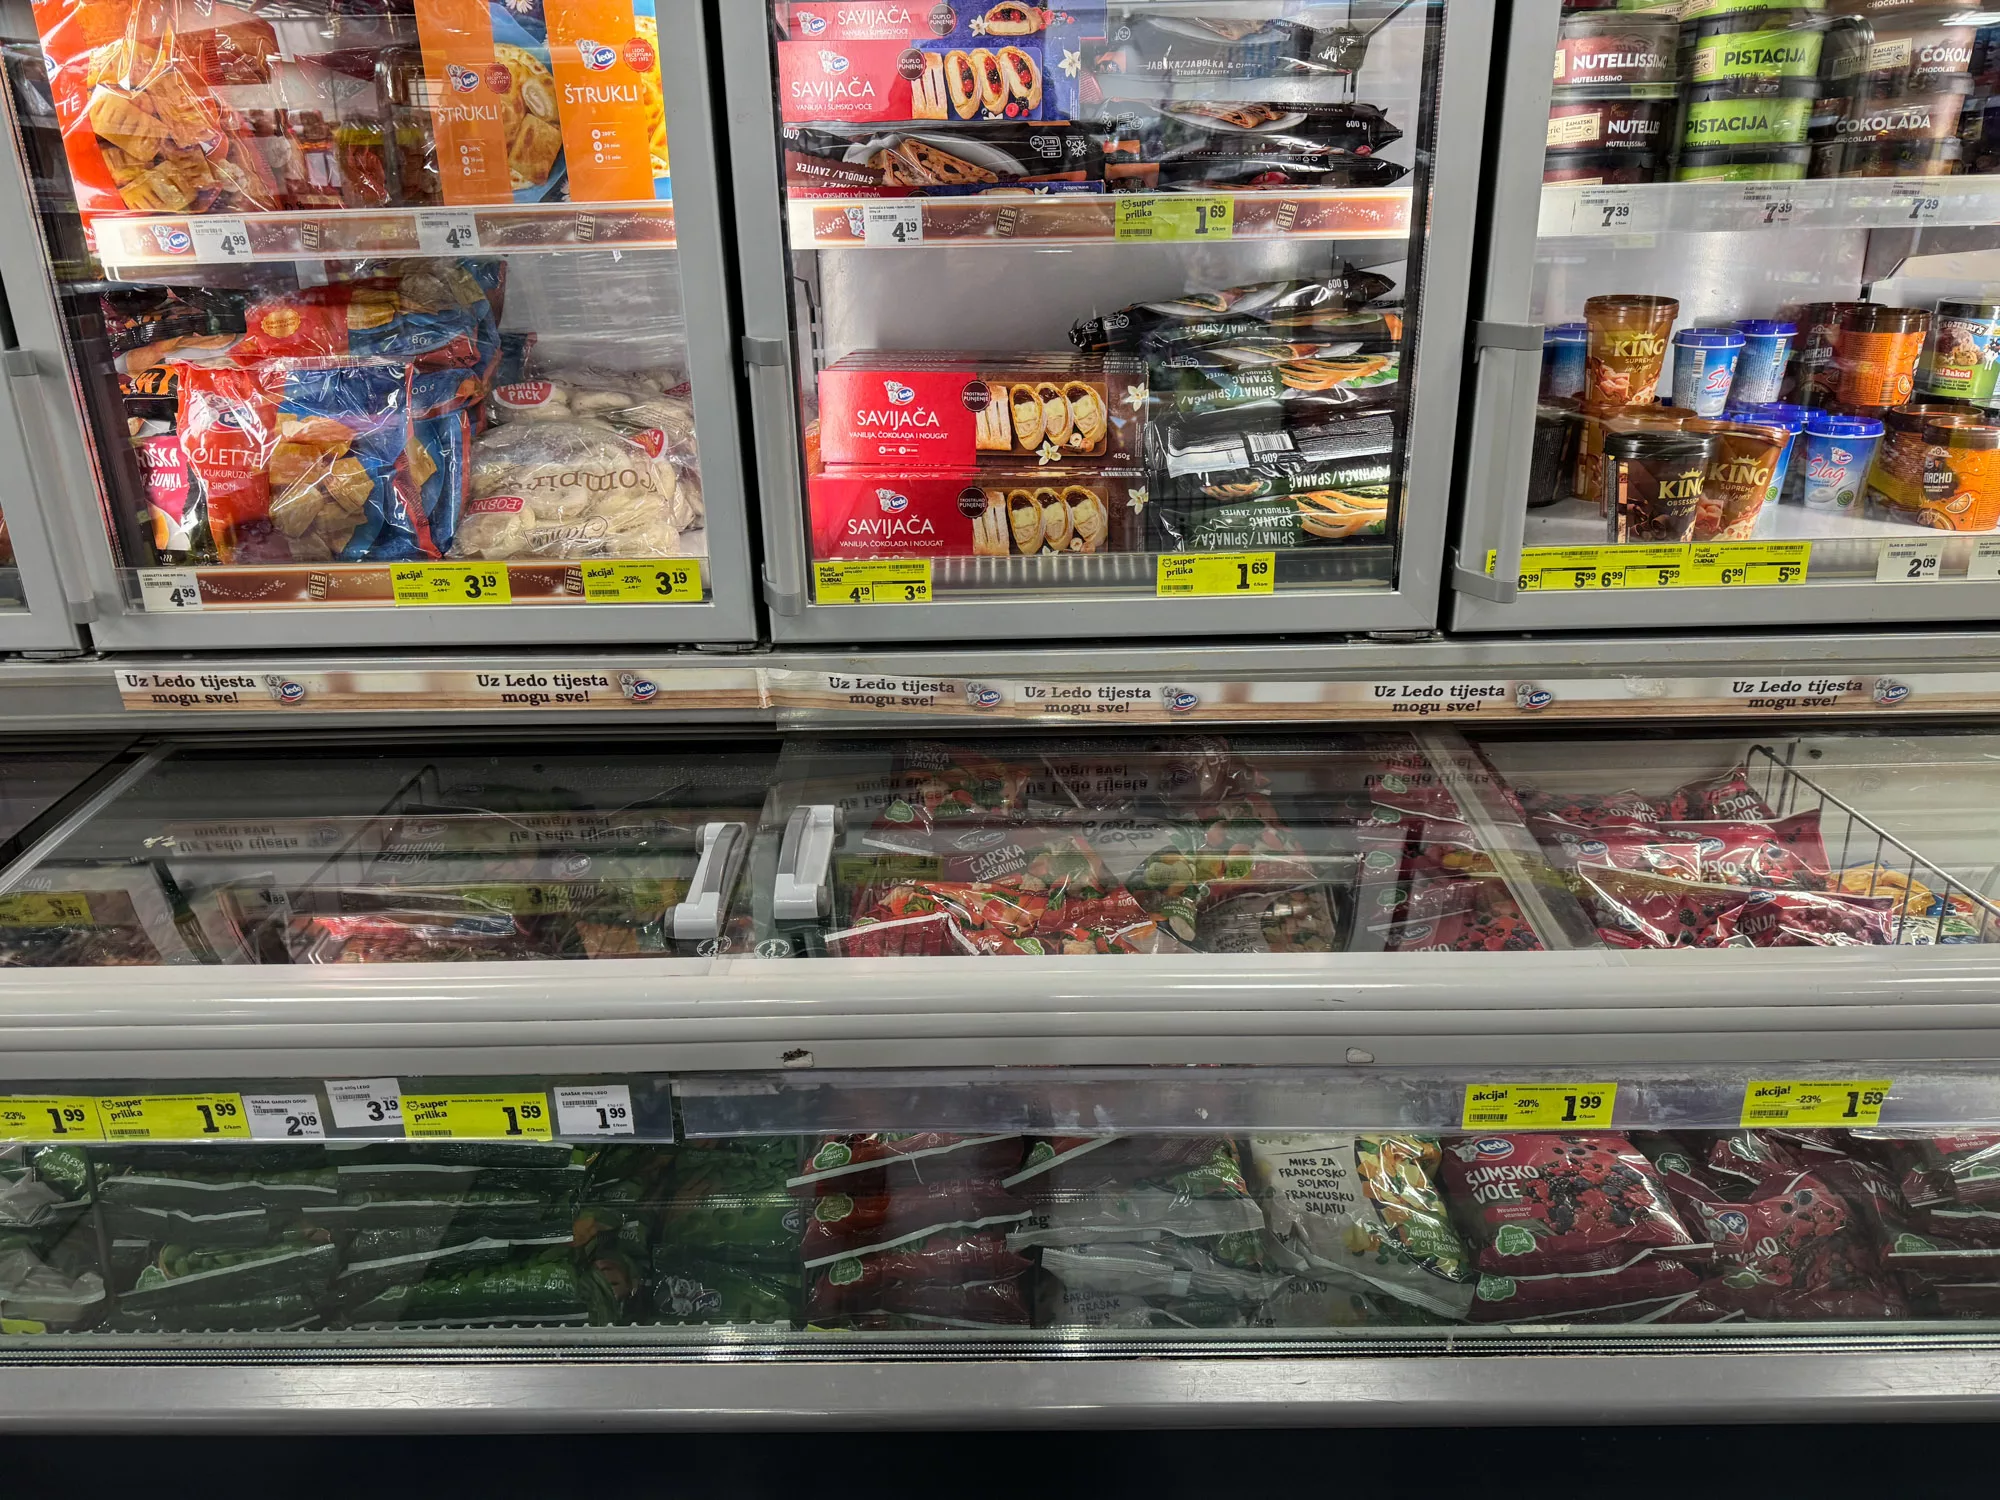
Drugog i trećeg studenoga zamrzivači u supermarketima diljem Europe počeli su se sami prebacivati u način rada za odmrzavanje. U nekim trgovinama napadači su temperaturu podigli čak na 50°C.
Trgovine u Njemačkoj, Italiji, Nizozemskoj, Belgiji, Rumunjskoj i Švedskoj morale su baciti pokvareno meso i smrznutu hranu. Napadi su zabilježeni i u Ujedinjenom Kraljevstvu, a u Francuskoj je pogođeno nekoliko banaka krvi.
Europski povjerenik za poljoprivredu i hranu Christophe Hansen rekao je da je riječ o “namjernom pokušaju ometanja našeg lanca opskrbe hranom”. Odgovornost dosad nitko nije preuzeo, a motiv je i dalje nepoznat.
Jedanaest kibernetičkih i pet fizičkih napada
Napad na rashladne sustave samo je jedan od 16 incidenata koje je od 18. listopada do 18. studenoga zabilježio DigitalEurope, udruženje europske industrije digitalnih tehnologija sa sjedištem u Bruxellesu. Jedanaest ih je bilo kibernetičkih.
Hakeri su upali u informatičke sustave jedne norveške energetske tvrtke. Zbog njih je regionalna bolnica u Njemačkoj morala zatvoriti hitni prijam. Ukrali su i podatke tvrtke koja gradi tunele u Danskoj i Njemačkoj.
U jednoj instituciji Europske unije onesposobili su sustave za upravljanje ljudskim resursima, obračun plaća i medicinsku dokumentaciju. Objavljeni su osobni podaci 18 visokih dužnosnika iz Italije, Njemačke i Nizozemske, a u elektroničkoj pošti rumunjske vlade pronađen je špijunski softver.
Preko dobavljača jedne francuske banke ukradeno je oko 100 milijuna eura. U Italiji su procurili podaci s više od 700 korisničkih računa financijsko-tehnoloških usluga, a napadači su ušli i u zastarjeli informatički sustav jedne danske brodarske grupacije.
Ostalih pet incidenata bilo je fizičko, a dva od njih bile su planirane sabotaže. Oko 80 zrakoplova ostalo je bez GPS signala iznad Sjevernog mora. Moldavija je zbog dronova morala zatvoriti zračni prostor, a lažne dojave o bombama pogodile su više od 35 letova diljem Europe.
“Otpornost više nije samo posao informatičkog odjela. To je pitanje sigurnosne i industrijske politike”, rekla je Cecilia Bonefeld-Dahl, glavna direktorica DigitalEuropea.
U udruženju napominju da popis nije konačan. Samo skupine koje napadaju ucjenjivačkim softverom svakog mjeseca objave desetke europskih žrtava.
Za većinu napada nema krivca
Za sedam od 16 incidenata počinitelj nije poznat. Četiri su preuzeli sami napadači. U dva slučaja istražitelji sumnjaju na određene aktere, ali ih službeno nisu imenovali. Samo su tri incidenta javno pripisana konkretnim počiniteljima, na temelju nalaza državnih tijela ili istraživača.
“Upravo je to ono što hibridne napade čini učinkovitima: jeftini su, odgovornost se može poreći i teško ih je pripisati bilo kome”, poručuju iz DigitalEuropea.
Napadi na rashladne sustave dobro pokazuju koliko je teško doći do napadača. Tvrtka Lupovis postavila je sustave koji služe kao mamci. U deset dana zabilježili su više od 276 pokušaja napada, a izveo ih je 91 akter. Aktivnost je bila najveća 26. listopada, a krajem mjeseca je prestala.
Napadi su povezani s pružateljima hostinga poznatima kao “bulletproof hosting”. Takve usluge napravljene su tako da ih je teško ugasiti i da izbjegnu policiju, a neke su ranije koristile ruske skupine. Dio stručnjaka upozorava da to ne dokazuje odgovornost Rusije, ali da se vidi određeni obrazac. Prema njihovoj procjeni, napadi su koordinirani u otprilike 24 sata, što upućuje na dobro isplaniranu operaciju iza koje bi mogla stajati neka država.
Drugi u to ne vjeruju. Dan Cimpean, ravnatelj rumunjske Nacionalne uprave za kibernetičku sigurnost, napade je nazvao “poluamaterskima” i rekao da ne sumnja da je umiješana neka država. Ken Munro iz britanske tvrtke Pen Test Partners nakon napada u Francuskoj rekao je da je moguće da se radi o “djeci koja se zabavljaju”.
Istražitelje zbunjuje i to što nitko nije tražio otkupninu. Kriminalne i haktivističke skupine obično brzo traže novac ili se javno hvale napadom.
Ni nadležne agencije ne mogu se dogovoriti kako incidente nazvati. Belgija, Italija i Estonija govore o kibernetičkim napadima, Švedska i Irska o “kibernetičkim incidentima”, a Agencija Europske unije za kibernetičku sigurnost (ENISA) izričito ih nije nazvala napadima.
Iste mete, digitalno i fizički
Podaci DigitalEuropea pokazuju da se granica između digitalnih i fizičkih napada sve više briše. U istom mjesecu jedan njemački proizvođač vojnih dronova napadnut je preko zaraženog ažuriranja softvera, a u Estoniji je spriječen pokušaj podmetanja požara kod drugog proizvođača dronova. Udruženje je zabilježilo i plan podmetanja požara uz željezničku prugu i dalekovod u Njemačkoj.
“Digitalni i fizički napadi pogađaju iste mete”, poručuju iz DigitalEuropea.
Bonefeld-Dahl na LinkedInu je napisala da Europi treba tehnologija za otkrivanje prijetnji, odvraćanje napada i oporavak te da je mora “pronaći, financirati i kupiti”. Udruženje traži od čelnika EU-a da najmanje 25% sljedećeg proračuna Unije, vrijednog gotovo dva bilijuna eura, usmjere u tehnologije za odvraćanje, obranu i oporavak. Tvrde da se danas za digitalni sektor izdvaja samo 14%.
“Više nema vremena za gubljenje”, napisala je u poruci premijerima država članica.
Podatak o 14% ipak se odnosi na udio digitalnih ulaganja u potrošnji EU-a od 2021. do 2025., uključujući fond za oporavak nakon pandemije, a ne na proračun o kojem se sada pregovara. DigitalEurope je, osim toga, lobističko udruženje industrije koje predstavlja brojne tvrtke koje bi Europi upravo i prodavale takvu tehnologiju.
Na redu klima-uređaji, kamere i roboti za čišćenje
Stručnjaci upozoravaju da su rashladni sustavi tek početak. Slične slabosti mogli bi imati sustavi grijanja, ventilacije i klimatizacije, elektroničke oznake cijena na policama, pa čak i roboti za čišćenje podova.
Kumar Sokka, izvršni direktor tvrtke Acre Security, kaže da se ista vrsta upravljačkih uređaja koristi za vrata, kontrolu pristupa, kamere, alarme i regulaciju temperature u zgradama. Organizacije, prema njegovim riječima, upravljanje takvim sustavima često prepuštaju službama za održavanje, umjesto da ih tretiraju kao dio obveza iz europskog zakonodavstva o kibernetičkoj sigurnosti NIS2.
Umjetna inteligencija mogla bi stvari dodatno pogoršati. Gianni Cuozzo, osnivač i izvršni direktor tvrtke Exein, upozorava da se zbog nje skraćuje vrijeme od otkrivanja sigurnosne rupe do napada, pa povezani uređaji moraju moći sami sebe štititi dok rade.
Bonefeld-Dahl će sljedećeg tjedna u Vilniusu raspravljati o europskom odgovoru na te prijetnje. Objavu je završila pitanjem: “Koja je sljedeća kritična meta?”, prenosi Dnevnik.


